Hub documentation
Verificação de Malware
Single Sign-On (SSO) Logs de Auditoria Regiões de armazenamento Data Studio para conjuntos de dados privados Grupos de recursos (controle de acesso) Opções Avançadas de Computação Segurança Avançada Gerenciamento de Tokens Contas de serviço Análises do Publicador Coletivos de Grupos de Gating Segurança da Rede Análise de downloads Limites de taxa Artigos do blog
Plano PRO Repositórios Começando com Repositórios Configurações do Repositório Limites de armazenamento Backend de armazenamento (Xet) Cache local Pull Requests e Discussões Notificações Coleções Webhooks GitHub Actions Notebooks Próximas etapas Licenças
Modelos O Model Hub Cartões de Modelo Resultados da avaliação Dados do ranking Modelos com Acesso Restrito Carregando modelos Baixando modelos Bibliotecas integradas Widgets de modelos Inferência de modelo Estatísticas de download de modelos Checklist de lançamento de modelo Hardware Aplicativos locais Perguntas frequentes Tópicos Avançados
Conjuntos de dados Visão geral dos conjuntos de dados Cartões de Dataset Conjuntos de dados com controle de acesso Carregando datasets Carregando conjuntos de dados (para LLMs) Baixando conjuntos de dados Streaming de Datasets Bibliotecas integradas Data Studio Rastreamentos de Agentes Estatísticas de download de conjuntos de dados
Spaces Visão geral dos Spaces Atualizações de GPU nos Spaces Spaces ZeroGPU Modo de desenvolvimento do Spaces Uso de disco e armazenamento dos Spaces Domínio personalizado do Spaces Spaces como servidores MCP Spaces como Ferramentas de Agentes Spaces como endpoints de API Espaços do Gradio Spaces do Streamlit Espaços HTML estáticos Espaços do Docker Incorporar seu Space Executar Spaces com Docker Referência de Configuração do Spaces Botão de login com HF Espaços em destaque Spaces Changelog Tópicos Avançados
Buckets de Armazenamento new Imagens de Container new Jobs Visão geral dos trabalhos Início rápido Preços e Cobranças Gerenciar Jobs Configuração Usando imagens Docker Servir modelos Treinar modelos Exemplos & Tutoriais Processar grandes conjuntos de dados Agendar Tarefas Automação de Webhook Referência
Agentes Visão geral dos agentes Hugging Face CLI para Agentes de IA Servidor MCP do Hugging Face Hugging Face Agent Skills Criando agentes com o HF SDK Agentes locais com llama.cpp Bibliotecas de Agentes Formato de Rastreamento de Sessões
Outros Organizações Faturamento Segurança
Tokens de acesso do usuário Publicadores confiáveis (CI/CD) Autenticação de dois fatores Passkeys Git via SSH Assinando Commits com GPG Single Sign-On (SSO) Controle de Acesso Avançado (Grupos de Recursos) Gerenciamento Programático do Controle de Acesso do Usuário Verificação de Malware Varredura de Pickle Verificação de Segredos Protect AI JFrog
Moderação Páginas do Artigo Academia Hub Artigos do Blog Pesquisar Identificador de Objeto Digital (DOI) Pontos de extremidade da API do Hub OAuth / Entrar com HF Verificação de Malware
Executamos um scanner de malware em todos os arquivos dos seus repositórios que tenham menos de 2 GB.
A verificação é acionada a cada commit.
Aqui está uma exemplo de visualização de um arquivo infectado:

Se o seu arquivo não tiver um selo de ok nem de infectado, isso pode significar que ele está sendo verificado no momento, aguardando verificação ou que houve um erro durante a verificação. A verificação pode levar até alguns minutos.
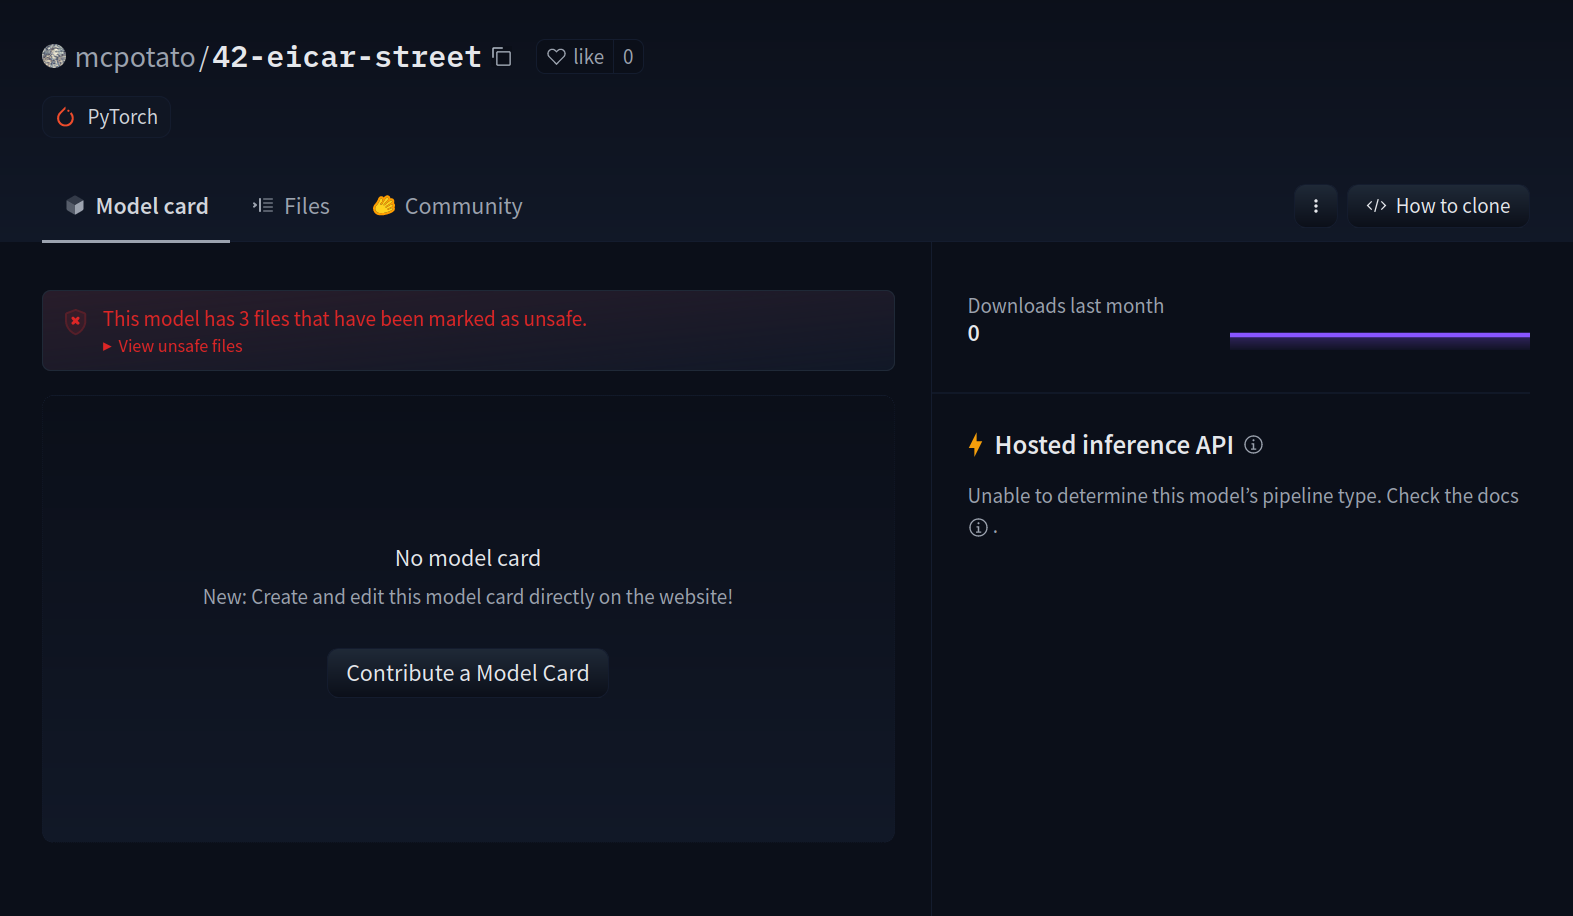
Se pelo menos um arquivo tiver sido verificado como inseguro, uma mensagem alertará os usuários:

Update on GitHubComo proprietário do repositório, recomendamos que você remova o arquivo suspeito. O repositório voltará a aparecer como seguro.